راهنمای جامع امنیت در PHP: اصول پایه و استانداردهای گوگل
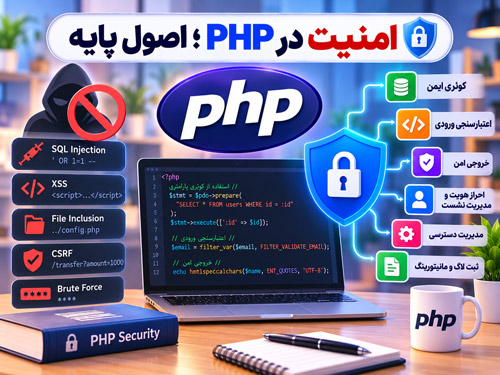
مقدمه: چرا امنیت در PHP اهمیت حیاتی دارد؟
PHP به عنوان یکی از محبوبترین زبانهای توسعه وب، همواره در معرض حملات مختلف قرار دارد. طبق استانداردهای امنیتی گوگل و سازمان جهانی OWASP، امنیت یک محصول نرمافزاری باید از پایهایترین مراحل توسعه در ساختار برنامه تعبیه شود. در این مقاله به بررسی اصول بنیادین امنیت در PHP میپردازیم.
۱. مقابله با SQL Injection با استفاده از Prepared Statements
یکی از رایجترین راههای نفوذ به پایگاه داده، تزریق کدهای مخرب SQL از طریق ورودیهای کاربر است. هرگز نباید متغیرها را مستقیماً در کوئریهای خود ادغام کنید. استاندارد گوگل استفاده از PDO و Prepared Statements را برای دسترسی به دیتابیس الزامی میداند.
// روش ناامن و اشتباه (آسیبپذیر به SQL Injection)
// $query = "SELECT * FROM users WHERE email = '" . $email . "'";
// روش امن با استفاده از PDO و کوئریهای آماده شده
$stmt = $pdo->prepare('SELECT * FROM users WHERE email = :email');
$stmt->execute(['email' => $email]);
$user = $stmt->fetch();
۲. اعتبارسنجی و پاکسازی ورودیها (Sanitization & Validation)
هرگز به دادههای ارسالی از سمت کاربر اعتماد نکنید! برای بررسی صحت دادهها (مانند ایمیل یا عدد بودن) و همچنین تمیز کردن آنها از کاراکترهای اضافه، از فیلترهای پیشفرض PHP استفاده کنید.
// اعتبارسنجی ایمیل
$email = filter_input(INPUT_POST, 'email', FILTER_VALIDATE_EMAIL);
if (!$email) {
throw new Exception("ایمیل وارد شده معتبر نیست.");
}
// فیلتر کردن و پاکسازی عدد صحیح
$userId = filter_input(INPUT_GET, 'id', FILTER_SANITIZE_NUMBER_INT);
۳. جلوگیری از حملات XSS (Cross-Site Scripting)
حملات XSS زمانی رخ میدهند که کدهای جاوااسکریپت مخرب در صفحه وب شما رندر و اجرا شوند. برای جلوگیری از این موضوع، تمام خروجیهایی که از سمت کاربر دریافت شدهاند را قبل از نمایش در مرورگر با تابع htmlspecialchars ایمن کنید.
// خروجی امن برای جلوگیری از اجرای تگهای HTML و اسکریپتها
echo htmlspecialchars($userInput, ENT_QUOTES, 'UTF-8');
۴. مدیریت امن گذرواژهها (Password Hashing)
بر اساس استانداردهای مدرن، هرگز نباید پسوردها را به صورت متن ساده یا با استفاده از الگوریتمهای منسوخ شده مانند MD5 یا SHA1 ذخیره کنید. توابع داخلی PHP با استفاده از الگوریتم ایمن bcrypt بهترین گزینه برای مدیریت پسوردها هستند.
// هش کردن امن پسورد قبل از ذخیره در دیتابیس
$hashedPassword = password_hash($password, PASSWORD_DEFAULT);
// تایید پسورد هنگام ورود کاربر
if (password_verify($password, $hashedPassword)) {
// پسورد درست است و کاربر وارد میشود
}
۵. مقابله با حملات CSRF (Cross-Site Request Forgery)
در حملات CSRF، مهاجم کاربر را فریب میدهد تا عملیاتی ناخواسته را در وبسایتی که در آن احراز هویت شده انجام دهد. برای جلوگیری، باید از توکنهای امنیتی تصادفی و یکبار مصرف (CSRF Token) در فرمها استفاده کنید.
// ایجاد توکن CSRF در نشست کاربر
if (empty($_SESSION['csrf_token'])) {
    $_SESSION['csrf_token'] = bin2hex(random_bytes(32));
}

// بررسی توکن هنگام ارسال فرم
if ($_POST['csrf_token'] !== $_SESSION['csrf_token']) {
    die('خطای امنیتی: توکن نامعتبر است.');
}
پیشنمایش
مطالب مشابه
 1402/06/10 18:32
آموزش CSS Transform و Transition: تبدیلها و ایجاد تغییرات ظاهری پویا
مطالعه بیشتر 1403/07/29 20:25
مفاهیم پیشرفته در کلاسها و وراثت (Super, Extends) در جاوا اسکریپت: راهنمای کامل و مثالها
مطالعه بیشتر 1405/04/04 00:08
آموزش کامل دستور switch-case در PHP (به همراه مثالهای کاربردی)
مطالعه بیشتر 1403/08/02 21:21
آموزش ایجاد و حذف المانهای DOM به صورت داینامیک با جاوا اسکریپت: راهنمای جامع و کاربردی
مطالعه بیشتر 1405/07/28 22:53
راهنمای جامع مدیریت پکیجها در PHP با Composer (طبق استانداردهای گوگل)
مطالعه بیشتر 1405/04/16 01:02
آموزش کامل توابع در PHP: از مقدماتی تا پیشرفته با استانداردهای گوگل
مطالعه بیشتر 1402/06/10 18:07
آموزش Responsive Design با استفاده از Media Queries: طراحی واکنشگرا برای تمامی دستگاهها
مطالعه بیشتر 1403/08/11 20:43
واحدهای CSS مدرن: آموزش استفاده از vw، vh، vmin و vmax برای طراحی واکنشگرا
مطالعه بیشتر 1405/08/03 23:39
آموزش جامع و عملی جلوگیری از حملات CSRF در PHP به سبک گوگل
مطالعه بیشتر 1402/06/28 01:09
نصب Node.js و Create React App: شروع پروژههای React.js بهصورت آسان
مطالعه بیشتر 1405/08/02 15:38
آموزش کامل ارسال ایمیل با PHP بر اساس استانداردهای جدید گوگل (2024)
مطالعه بیشتر 1405/04/04 00:11
پرسش و پاسخ
نظری یافت نشد
برای ارسال نظر ابتدا وارد شوید