راهنمای جامع مدیریت امن Session در PHP طبق استاندارد گوگل
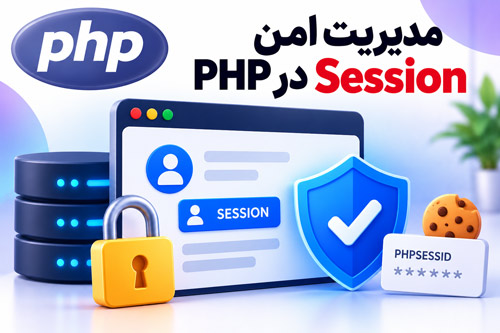
مقدمه: چرا امنیت Sessionها در PHP حیاتی است؟
نشستها یا سشنها (Sessions) مکانیزمی کلیدی برای حفظ وضعیت کاربر در وبسایتها هستند. از آنجا که پروتکل HTTP ذاتاً بدون حالت (Stateless) است، برنامههای تحت وب برای شناسایی کاربران احرازهویتشده از شناسه سشن (Session ID) استفاده میکنند. اگر یک هکر بتواند به این شناسه دسترسی پیدا کند، میتواند به راحتی خود را به جای کاربر جا بزند. طبق استانداردهای امنیتی گوگل و توصیههای OWASP، پیکربندی صحیح سشنها یکی از اولین خطوط دفاعی در مقابل حملات سایبری است.
تهدیدات اصلی علیه امنیت Session
پیش از آنکه به سراغ راهحلها برویم، باید بدانیم با چه خطراتی مواجه هستیم:
- Session Hijacking (ربودن نشست): هکر شناسه سشن کاربر را از طریق حملات XSS یا شنود شبکه سرقت کرده و وارد حساب او میشود.
- Session Fixation (تثبیت نشست): مهاجم یک شناسه سشن معتبر را به مرورگر کاربر تحمیل میکند و منتظر میماند تا کاربر وارد حساب خود شود.
- Cross-Site Scripting (XSS): تزریق کدهای مخرب جاوااسکریپت برای خواندن مقادیر کوکیها از جمله شناسه سشن.
گام اول: تنظیمات امن در php.ini یا در شروع اسکریپت
گوگل توصیه میکند که تنظیمات کوکی سشنها را تا حد ممکن سختگیرانه اعمال کنید. در PHP، بهترین روش تنظیم این موارد از طریق آرایه پارامترها در زمان اجرای تابع session_start یا تنظیمات فایل php.ini است.
در کد زیر، یک روش کاملاً استاندارد و امن برای شروع سشن پیادهسازی شده است:
// تنظیم پارامترهای کوکی سشن به صورت امن
session_start([
'cookie_lifetime' => 0, // کوکی با بسته شدن مرورگر منقضی شود
'cookie_path' => '/',
'cookie_domain' => '', // دامنه جاری وبسایت
'cookie_secure' => true, // ارسال کوکی فقط روی پروتکل HTTPS
'cookie_httponly' => true, // عدم دسترسی به کوکی از طریق جاوااسکریپت (ضد XSS)
'cookie_samesite' => 'Strict', // جلوگیری از ارسال کوکی در درخواستهای شخص ثالث (ضد CSRF)
'use_strict_mode' => true // جلوگیری از پذیرش شناسههای سشن تعریف نشده توسط سرور
]);
گام دوم: بازتولید شناسه سشن (Session ID Regeneration)
یکی از موثرترین راهها برای خنثیسازی حملات Session Fixation، تغییر شناسه سشن بلافاصله پس از تغییر وضعیت احرازهویت کاربر (مانند ورود یا خروج) است. گوگل تاکید میکند که هرگز نباید از یک شناسه یکسان قبل و بعد از ورود کاربر استفاده شود.
// پس از صحتسنجی اطلاعات ورود کاربر:
if ($login_successful) {
// پاک کردن مقادیر قبلی و ساخت شناسه جدید با حذف سشن قدیمی
session_regenerate_id(true);
$_SESSION['user_id'] = $user_id;
$_SESSION['logged_in'] = true;
$_SESSION['last_activity'] = time();
}
گام سوم: اعتبارسنجی مداوم کاربر (Binding Sessions)
یک لایه امنیتی اضافی، گره زدن سشن به مشخصات کاربر مانند مرورگر (User-Agent) است. اگرچه آدرس IP ممکن است در شبکههای موبایل مدام تغییر کند، اما بررسی User-Agent تا حد زیادی به امنیت کمک میکند.
// در ابتدای هر صفحه وب برای بررسی اعتبار سشن
if (isset($_SESSION['logged_in'])) {
    // بررسی تغییر احتمالی User Agent کاربر
    if (!isset($_SESSION['user_agent'])) {
        $_SESSION['user_agent'] = $_SERVER['HTTP_USER_AGENT'];
    } elseif ($_SESSION['user_agent'] !== $_SERVER['HTTP_USER_AGENT']) {
        // سشن مشکوک است؛ آن را تخریب کنید
        session_unset();
        session_destroy();
        die("دسترسی غیرمجاز شناسایی شد.");
    }

    // اعمال زمان انقضا برای سشن غیرفعال (Timeout)
    $inactive_limit = 1800; // 30 دقیقه
    if (time() - $_SESSION['last_activity'] > $inactive_limit) {
        session_unset();
        session_destroy();
        header("Location: login.php?timeout=1");
        exit();
    }
    $_SESSION['last_activity'] = time(); // بروزرسانی زمان آخرین فعالیت
}
نتیجهگیری
مدیریت امن سشنها کار سختی نیست، اما نیاز به دقت فراوان دارد. با فعال کردن ویژگیهای HttpOnly، Secure، SameSite، استفاده اجباری از پروتکل HTTPS و بازتولید مداوم شناسهها با متد session_regenerate_id()، برنامه PHP خود را در مقابل بیش از ۹۹ درصد حملات مربوط به سشن بیمه خواهید کرد.
پیشنمایش
مطالب مشابه
 1403/08/05 20:43
آموزش کار با Webpack و Bundlers برای مدیریت پروژهها: راهنمای جامع و کاربردی
مطالعه بیشتر 1403/08/02 20:50
آموزش دسترسی به المانهای HTML با استفاده از جاوا اسکریپت: راهنمای کامل با مثالها
مطالعه بیشتر 1403/08/02 21:31
مدیریت رویدادها در جاوا اسکریپت: اضافه و حذف Event Listeners - آموزش جامع با مثالها
مطالعه بیشتر 1402/06/28 00:41
نصب Vue.js و ایجاد پروژه ساده: آموزش گامبهگام راهاندازی Vue
مطالعه بیشتر 1405/04/27 21:51
آموزش کامل کار با اعداد و توابع ریاضی در PHP (کامل و کاربردی)
مطالعه بیشتر 1405/04/27 21:43
آموزش جامع و کاربردی توابع رشتهای در PHP (توابع strlen، str_replace و strpos)
مطالعه بیشتر 1405/04/27 21:58
آموزش سیر تا پیاز تاریخ و زمان در PHP (استاندارد گوگل)
مطالعه بیشتر 1405/05/04 23:25
آموزش ساختار استاندارد و بهینه پروژه PHP به سبک گوگل
مطالعه بیشتر 1403/07/28 21:31
آموزش جامع اینترفیسها و کلاسها (Classes) در ES6 جاوا اسکریپت: مفاهیم و کاربردها
مطالعه بیشتر 1405/05/15 00:33
آموزش جامع برنامهنویسی شیگرا (OOP) در PHP بر اساس استانداردهای گوگل
مطالعه بیشتر 1404/09/23 21:27
استفاده از CSS Scoped و استایلدهی به کامپوننتها در Vue.js | آموزش کاربردی
مطالعه بیشتر 1405/05/04 23:14
پرسش و پاسخ
نظری یافت نشد
برای ارسال نظر ابتدا وارد شوید