آموزش جامع جلوگیری از حملات XSS در PHP بر اساس استانداردهای گوگل
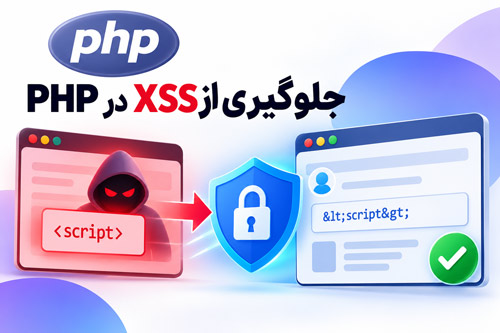
حمله XSS چیست و چرا باید نگران آن باشیم؟
حمله Cross-Site Scripting (XSS) زمانی رخ میدهد که یک هکر اسکریپتهای مخرب خود را به درون صفحات وب معتبر تزریق کند. طبق مستندات امنیتی گوگل، آسیبپذیری XSS یکی از متداولترین تهدیدها برای برنامههای تحت وب است که میتواند منجر به سرقت کوکیها، توکنهای امنیتی و حتی جعل هویت کامل کاربران شود.
اصول سهگانه گوگل برای مقابله با XSS
گوگل برای مقابله با این حملات، یک رویکرد دفاع در عمق (Defense in Depth) را پیشنهاد میکند که شامل سه مرحله اصلی است:
- گریزدهی متناسب با متن (Context-Aware Escaping): خروجیها باید بر اساس جایی که قرار میگیرند (بدنه HTML، ویژگیهای تگ، کدهای جاوااسکریپت و...) فیلتر شوند.
- اعتبارسنجی ورودیها (Input Validation): پذیرش دادهها فقط در صورتی که ساختار مورد انتظار را داشته باشند.
- سیاست امنیت محتوا (Content Security Policy): یک لایه دفاعی اضافی برای محدود کردن منابع اجرای اسکریپتها.
۱. گریزدهی خروجیها در PHP (Output Escaping)
مهمترین قانون گوگل: هرگز به دادههای ورودی کاربر اعتماد نکنید، حتی اگر قبلاً ذخیره شده باشند. هنگام چاپ دادهها در صفحات HTML، باید از تابع htmlspecialchars با پرچمهای امنیتی استفاده کنید:
function safe_html($data) {
return htmlspecialchars($data, ENT_QUOTES | ENT_HTML5, 'UTF-8');
}
// نمونه استفاده:
$user_input = "< script -->alert('hacked');< / script >";
echo safe_html($user_input);
// خروجی کاملاً امن به صورت متنی تبدیل میشود و اجرا نخواهد شد.
۲. فیلتر کردن و ضدعفونی کردن ورودیها (Sanitization)
قبل از پردازش یا ذخیره دادهها در پایگاه داده، باید فرمت آنها را بررسی کنید. استفاده از توابع فیلترینگ PHP کارایی بالایی دارد:
// ضدعفونی کردن ایمیل
$email = filter_var($_POST['email'], FILTER_SANITIZE_EMAIL);

// اعتبارسنجی نهایی
if (filter_var($email, FILTER_VALIDATE_EMAIL)) {
    // داده امن است
} else {
    // خطا در ورودی
}
۳. پیادهسازی هدر CSP (توصیه اکید گوگل)
گوگل به شدت استفاده از هدر Content Security Policy را توصیه میکند. این هدر به مرورگر اعلام میکند که فقط اسکریپتهای معتبر و تأییدشده را اجرا کند:
// تنظیم هدر CSP پیشنهادی گوگل برای جلوگیری از کدهای تزریق شده
header("Content-Security-Policy: default-src 'self'; script-src 'self' https://trustedscripts.com;");
پیشنمایش
مطالب مشابه
 1405/05/04 23:45
مقایسه کامل و جامع MySQLi و PDO در PHP: کدام یک برای پروژه شما مناسبتر است؟
مطالعه بیشتر 1402/05/23 23:32
آموزش قالببندی متن در HTML: استفاده از تگها و CSS برای استایلدهی
مطالعه بیشتر 1405/05/13 21:34
آموزش جامع ساخت فرم ثبتنام کاربران با PHP و MySQL طبق اصول امنیتی گوگل
مطالعه بیشتر 1402/05/21 23:48
آموزش کامل ساخت فرم در HTML: از المانها تا نکات سئو
مطالعه بیشتر 1404/09/22 00:17
آموزش Event Handling و v-on در Vue.js | مدیریت رویدادها با مثال کاربردی
مطالعه بیشتر 1402/06/28 00:59
معرفی React.js و بررسی مزایای آن برای توسعه وب و اپلیکیشن
مطالعه بیشتر 1405/05/04 23:32
معرفی MySQL و phpMyAdmin: راهنمای جامع مدیریت پایگاه داده برای توسعهدهندگان وب
مطالعه بیشتر 1402/06/10 18:07
آموزش Responsive Design با استفاده از Media Queries: طراحی واکنشگرا برای تمامی دستگاهها
مطالعه بیشتر 1403/08/03 16:47
آموزش کار با رویدادهای فرم و اعتبارسنجی فرمها در جاوا اسکریپت: راهنمای جامع
مطالعه بیشتر 1403/08/04 19:58
مقدمهای بر Node.js و کار با جاوا اسکریپت سمت سرور: آموزش اولیه و اصولی
مطالعه بیشتر 1404/09/28 21:41
آموزش Emit در Vue.js | انتقال رویداد از کامپوننت فرزند به والد
مطالعه بیشتر 1405/04/04 00:05
پرسش و پاسخ
نظری یافت نشد
برای ارسال نظر ابتدا وارد شوید